 TI & AFINS
Duas falhas no PHP permitiam invadir sites sem senha
As falhas, chamadas PHP2Shell, deixam um atacante rodar comandos no servidor de um site sem fazer login, se o PHP não estiver atualizado. A correção saiu em 21/10/2026. Informações até 24/10/2026.
Não foi possível carregar o áudio.
01O que aconteceu
Em 21/10/2026, o projeto PHP lançou as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Elas corrigem duas falhas registradas como CVE-2026-109618 e CVE-2026-109619. CVE é o número público que cada falha de segurança conhecida recebe.
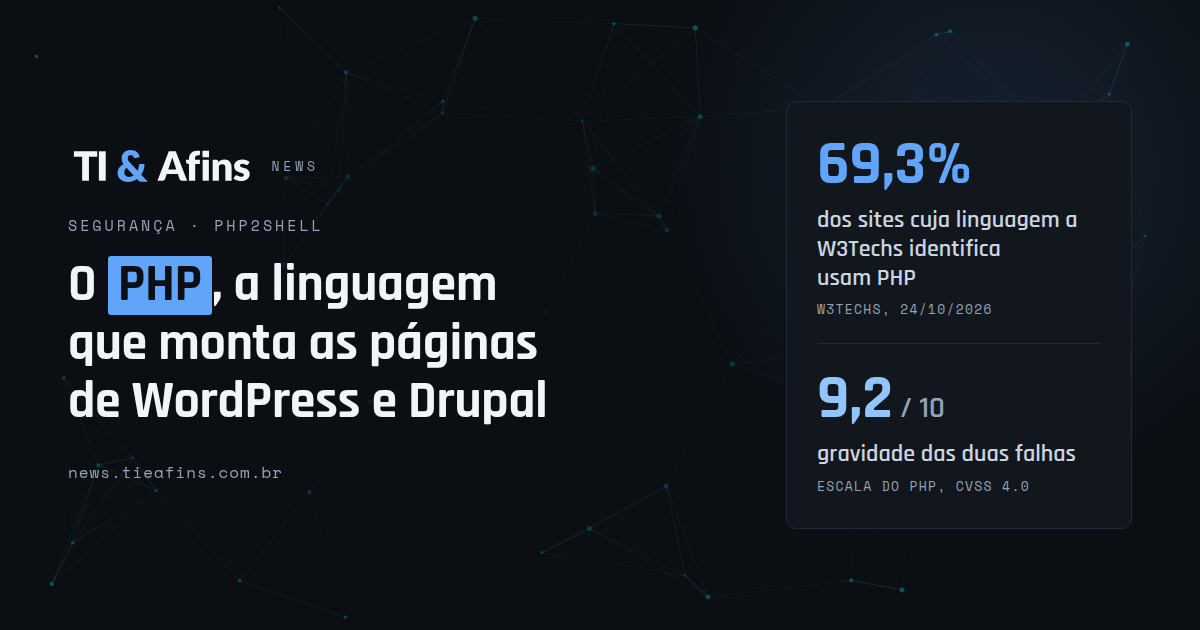
Com um pedido preparado, um atacante consegue rodar comandos no servidor sem fazer login, se o PHP não tiver a correção. O projeto PHP deu às duas a nota de gravidade 9,2 de 10, na escala CVSS 4.0.
02O que é o PHP e qual é a falha
PHP é uma linguagem de programação que roda no servidor. Ela monta a página antes de a página chegar ao navegador. WordPress, Drupal, Joomla e Magento funcionam com PHP.
69,3% dos sites cuja linguagem a W3Techs identifica usam PHP, em consulta de 24/10/2026. Site cuja linguagem ela não identifica fica fora dessa conta.
As falhas não estão no WordPress nem em plugin. Estão no próprio PHP, o programa instalado no servidor que lê o código do site e o executa.
As duas envolvem a memória que o PHP usa para atender cada requisição, o pedido que o navegador manda ao servidor. Na CVE-2026-109618, o PHP fica sem memória no momento errado e trata como válidos dados montados pela metade.
Na CVE-2026-109619, um erro fatal deixa o PHP apontando para memória que já foi liberada (use-after-free). A requisição seguinte, no mesmo processo, usa esses dados que já não valem.
Segundo o php.net, o risco maior é no mod_php, que roda o PHP dentro do servidor Apache. Segundo o NVD, a CVE-2026-109619 afeta desde a versão 5.4, e a CVE-2026-109618, desde a 7.3.
Em laboratório, a Calif rodou código sem login em WordPress, Drupal, Joomla, Magento e outros sistemas. É prova de conceito, um teste que mostra que o ataque funciona. Não é ataque real.
O problema é antigo. Uma auditoria externa de 2024 mostrou os primeiros sinais. Ninguém achou um caminho concreto de ataque, e a correção ficou parada por meses. A PHP Foundation chama essa demora de "uma falha estrutural".
03Onde entra a IA
A Calif encontrou as falhas primeiro. Descobriu os caminhos de ataque em 01/08 e avisou o PHP em 11/08. O pesquisador Ryan Austin conta que pediu ajuda a um assistente de IA e que um "agente" de IA notou o trecho vulnerável. O texto não diz qual modelo foi usado.
Austin escreveu que "nenhum modelo é capaz de achar 'todos os bugs' com prompts simples". Prompt é o pedido escrito para a IA.
A Wiz encontrou as falhas depois, de forma independente, em 19/08. Diz que usou os modelos Gemini 4 Argon e GPT-5.6 Sol. A PHP Foundation registra que a OpenAI, pelo Codex Security, também reportou a mesma causa.
A Calif participa do programa Patch the Planet, da OpenAI. A Wiz pertence ao Google, segundo a WIRED, e o Gemini também é do Google. O que as duas dizem sobre o papel da IA é declaração delas, não medição independente.
Em 2026, a PHP Foundation passou o Claude Mythos, da Anthropic, pelo código do PHP, e usa o Daybreak Red, da OpenAI, para validar relatos. Ela afirma que "uma pessoa toma cada decisão e trabalha em cada patch", a correção do código.
Nenhuma fonte consultada diz que os atacantes usaram IA neste caso.
04O que aconteceu na prática
Em 17/10, quatro dias antes da divulgação, o MadPot, sistema-isca da Amazon, registrou uma tentativa de explorar a falha. A AWS diz que "não está claro" como o atacante soube dela, nem se a tentativa daria certo num sistema real. Segundo a WIRED, a AWS só percebeu a tentativa em 21/10.
O CEO da Cloudflare, Matthew Prince, escreveu no X em 22/10, à 01h25 UTC (21/10, 22h25 em Brasília), que a rede da empresa viu "milhões" de tentativas. São tentativas, não invasões. AWS e Cloudflare vendem proteção para sites.
Saíram do ar sites do governo da Holanda e da Finlândia e o site do Porto de Roterdã. A Wikimedia desligou serviços técnicos por precaução.
No Brasil
O CTIR Gov, centro do governo federal que trata de incidentes de segurança, publicou o Alerta 93/2026 em 21/10. Ele recomenda identificar os sistemas em PHP e atualizar imediatamente. Se não der, restringir o acesso a eles pela internet.
Segundo o Canaltech, a Anatel e tribunais federais suspenderam sistemas por precaução. A Anatel confirmou a suspensão ao veículo.
A watchTowr, que também vende serviços de segurança, diz ter visto exploração na sua rede de sistemas-isca, sem dizer se algum sistema real foi invadido. A CISA, agência de cibersegurança dos Estados Unidos, não tinha observado exploração bem-sucedida quando publicou seu alerta.
Nenhuma fonte consultada relatou invasão bem-sucedida.
Isso pode se repetir?
Falha grave em software muito usado já aconteceu antes. KEV é a lista da CISA de falhas com exploração conhecida. A data de entrada no KEV não é a do primeiro ataque.
| Caso | Datas |
|---|---|
| Heartbleed, no OpenSSL CVE-2014-0160 |
NVD 07/04/2014 KEV 04/05/2022 |
| Shellshock, no Bash CVE-2014-6271 |
NVD 24/09/2014 KEV 28/01/2022 |
| Log4Shell, no Log4j (Java) CVE-2021-44228 |
NVD 10/12/2021 KEV 10/12/2021 |
| PHP-CGI no Windows CVE-2024-4577 |
NVD 09/06/2024 KEV 12/06/2024 |
| PHP2Shell, no PHP CVE-2026-109618 e 109619 |
KEV: não estava (versão 23/10) |
A Wiz compara o PHP2Shell com o Heartbleed e o Log4Shell. A comparação é da empresa.
O NCSC, centro de cibersegurança do Reino Unido, escreveu em 01/05/2026 que a IA, usada por pessoas com conhecimento suficiente, mostra capacidade de explorar dívida técnica, os problemas antigos deixados no código, "em escala e em ritmo".
CJ Moses, diretor de segurança da informação da Amazon, diz que está encolhendo o tempo entre a correção e o exploit, o programa que aproveita a falha. A PHP Foundation diz que as ferramentas acham falhas mais rápido, para quem defende e para quem ataca.
A Fundação também recebeu mais de 100 relatos inválidos, duplicados ou não reproduzíveis. Dois especialistas ouvidos pela WIRED veem limite. Jake Williams diz que haverá mais falhas antigas, mas que "só há uma quantidade limitada" de alvos fáceis. Niels Provos diz: "não estou muito preocupado".
05O que fazer
Se você tem site
- Confira a versão do PHP. No WordPress: Ferramentas, Saúde do site, Info, Servidor.
- Atualize para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, ou peça à hospedagem. Atualizar plugin ou tema não corrige a falha.
- Na versão 8.1 ou mais antiga, não sai versão nova. O php.net indica migrar para uma versão com suporte ou pedir a correção ao fornecedor.
- Sem como atualizar agora: CISA e NSA orientam tirar o site do ar. O CTIR Gov recomenda restringir o acesso.
- WAF ajuda, mas não resolve. O WAF, filtro que barra pedidos suspeitos, "pode dar alguma proteção", segundo a CISA. A Cloudflare, que vende WAF, diz que ele não substitui a correção.
Se você programa
O aviso GHSA-6wmf-4rv5-p3rp, do PHP, pede eliminar erros fatais que o
atacante consegue provocar e desligar o upload progress se o site não usa.
O php.net avisa para não confiar em ini_set() nem em
.user.ini para a mitigação.
Para procurar sinais de invasão, a AWS orienta investigar a partir de 17/10. A CISA orienta procurar processos do PHP abrindo um shell, a linha de comando do servidor.
Se você é hospedagem ou administra servidor
Em servidor Linux, vale o pacote corrigido da distribuição. O número da versão pode ser outro, porque a correção é aplicada na versão antiga do pacote. O php.net lista mitigações temporárias, que não resolvem.
Num texto de 01/05/2026, que não trata do PHP, o NCSC recomenda "atualizar por padrão" e ativar a correção automática.
06O que ainda não se sabe
- Quantos sites ficaram fora do ar, no mundo e no Brasil. Só existem listas parciais.
- Quem fez a tentativa de 17/10 e como sabia da falha.
- Se os atacantes usaram IA, e qual modelo a Calif usou.
- A suspensão nos tribunais federais tem uma fonte só, o Canaltech.
- Em 23/10, o PHP avisou de uma terceira falha, a CVE-2026-115560. Ela afeta a 8.5.12, só numa combinação pouco comum de configuração. A correção vem na próxima versão.
07Fontes
- Documento primário php.net, News Archive 2026, avisos de 20, 21 e 23/10/2026; e versões suportadas, consulta de 24/10/2026.
- Documento primário Avisos de segurança do PHP no GitHub, GHSA-w8hw-w9fx-j79w e GHSA-6wmf-4rv5-p3rp, 21/10/2026.
- Documento primário PHP Foundation, blog, 21/10/2026.
- Registro das falhas NVD (NIST), CVE-2026-109618 e CVE-2026-109619, análise de 23/10/2026. Casos antigos da tabela: NVD e catálogo KEV da CISA, versão 2026.10.23.
- Órgãos oficiais CISA, alerta, 21/10/2026, revisto em 23/10; NSA, comunicado, 21/10/2026; NCSC UK, alerta, 21/10/2026; e NCSC UK, "patch wave", 01/05/2026.
- Brasil, órgão oficial CTIR Gov, Alerta 93/2026, 21/10/2026.
- WordPress WordPress.org, 21/10/2026.
- Quem achou as falhas Calif, "PHP2Shell", 21/10/2026; e Wiz, blog, 21/10/2026.
- Empresas que vendem proteção AWS, blog do MadPot, 21/10/2026; Cloudflare, blog, 21/10/2026, atualizado em 23/10; Matthew Prince no X, 22/10/2026; e watchTowr, 21/10/2026.
- Distribuições Linux Debian Security Tracker e Ubuntu.
- Uso do PHP W3Techs, consulta de 24/10/2026.
- Sites fora do ar Wikimedia, 21/10/2026, atualizado em 23/10; AG Connect, 21/10/2026; Schuttevaer, 21/10/2026; e Kaleva.
- Imprensa Canaltech, Anatel e tribunais suspendem sistemas, 21/10/2026; WIRED, as duas falhas no PHP, 21/10/2026; WIRED, tentativa de ataque antes da correção, 21/10/2026, atualizada em 22/10; e WIRED, IA e falhas mais fáceis de explorar, 24/10/2026.
- Pauta Vídeo do Sandeco Channel no YouTube.